Geräteschlüssel und ihre Reichweite
Welche Daten und Funktionen werden mit einem Schlüssel erreichbar? Das Buch zeigt, wie Schlüssel pro Gerät, passende Berechtigungen und ein Schlüsseltausch den Schaden nach einer Extraktion begrenzen.
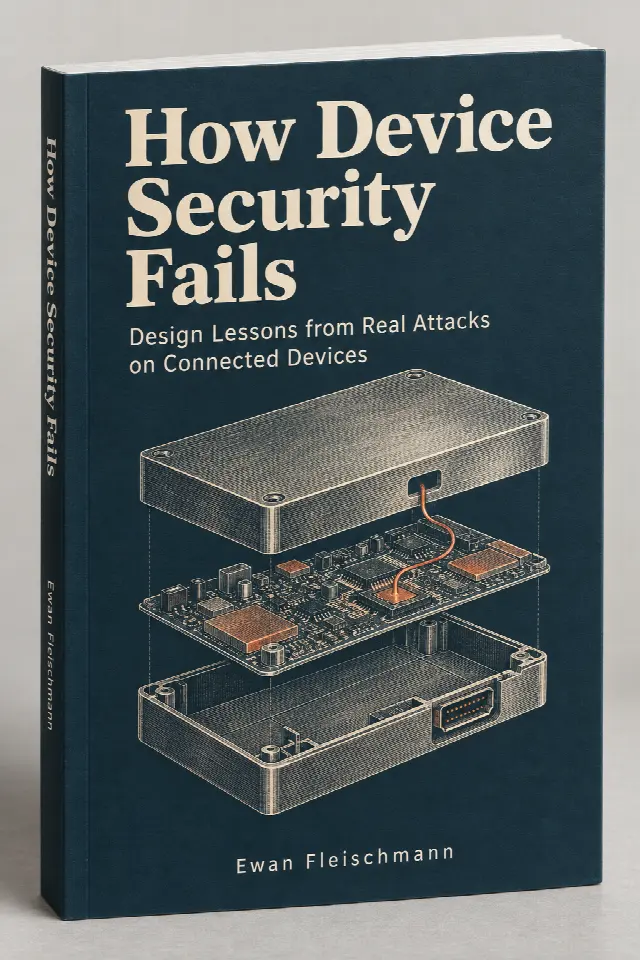
Design Lessons from Real Attacks on Connected Devices
Reale Angriffe auf vernetzte Geräte, erklärt von Ewan Fleischmann. Das Buch zeigt, wie Schwachstellen in Firmware, Hardware und Backend ausgenutzt werden und welche Änderungen am Produkt dagegen helfen.
Secure Boot ist aktiviert, die Firmware signiert, Schlüssel werden verschlüsselt gespeichert. Die Checkliste sieht gut aus. Trotzdem kann ein ungeprüfter Startweg die Signaturprüfung umgehen oder ein manipuliertes Programm einen Schlüssel zur Laufzeit auslesen.
How Device Security Fails untersucht diese Lücke zwischen vorhandenen Schutzfunktionen und dem Schutz, den sie tatsächlich bieten. An realen Angriffen erklärt das Buch, wo Implementierung und Architektur versagen, welche Änderungen helfen und wie sich deren Wirkung mit gezielten Sicherheitstests überprüfen lässt.
Welche Daten und Funktionen werden mit einem Schlüssel erreichbar? Das Buch zeigt, wie Schlüssel pro Gerät, passende Berechtigungen und ein Schlüsseltausch den Schaden nach einer Extraktion begrenzen.
Eine gültige Signatur allein verhindert noch keinen Angriff auf den Bootvorgang. Das Buch verfolgt den Weg vom signierten Image bis zum gestarteten Code und untersucht auch Metadaten und alternative Ladewege.
Ein fehlgeschlagenes Update darf ein Gerät nicht unbrauchbar machen. Gleichzeitig soll die Recovery keine alte Sicherheitslücke zurückbringen. Es geht darum, beides mit einer passenden Versions- und Rollback-Policy zu lösen.
Start with a real attack, build a threat model, then apply it to firmware, hardware and backend security.
Für Firmwareentwickler, Hardwareingenieure und Product-Security-Teams, die vernetzte Geräte bauen oder prüfen. Die Beispiele sind technisch: Es geht um Code, Speicherzugriffe, Schlüssel und die Kommunikation zwischen Gerät und Backend.
Das Buch erscheint auf Englisch. Autor ist Ewan Fleischmann, Gründer von Redlings und promovierter Kryptograf.
Über Dr. Ewan FleischmannWir informieren Sie per E-Mail über den Erscheinungstermin und die Leseprobe.